
Europe, what do you think about the USA National Strategy for Trusted Identity in Cyberspace?
Categoría: DNIe
The European Directive on Electronic Signature must be updated
11 years after the adoption of the Directive 1999/93/EC, the use of electronic signatures is still residual despite the substantially increased need for legal certainty on the Net.
We must remember that in those years, we used to access the Internet with a browser called Netscape on a computer running Windows 95 and a 28.8 kbit/s modem.
Therefore it’s necessary an update of the Directive that can resolve some of the problems encountered during these years, and adapt it to new needs.
Then I will announce some of the issues that, from my point of view, I consider important, leaving for other posts to develop them:
- CSPs should ensure the provision of on-line (direct or indirect) of reliable data concerning revocation of certificates they issue. This will eliminate the «grace periods» that bring so many problems in generating AdES formats (Advanced Electronic Signatures).
- The Directive should define the Legal Person Seal. Since is not included in the current version, some member states have developed different aproachs. For example, in Spain, there is a «qualified» electronic signature of legal persons (¿?) or, in the field of public administration, the Entity Seal to automatize administrative actions. A Legal Person Seal, which obviously should not be equivalent to a handwritten signature, would allow a good solution for electronic invoicing systems.
- Ensure that the requirement «it is created using means that the signatory can maintain under his sole control» does not prevent the development of centralized signature systems, which consequently, the SSCDs could be deployed in the cloud.
In short, we need an electronic signature more adapted to reality.
Presentación de Identidad Digital
Dado que en las últimas charlas los asistentes han mostrado especial interés en temas de Identidad Digital, he subido a SlideShare las transparencias que utilizo de soporte para la charla.
Identidad Digital – Santi Casas
View more presentations from Santi Casas.
http://b.scorecardresearch.com/beacon.js?c1=7&c2=7400849&c3=1&c4=&c5=&c6=http://b.scorecardresearch.com/beacon.js?c1=7&c2=7400849&c3=1&c4=&c5=&c6=
«Assessorant» a les Setenes Jornades de Signatura Electrónica #jse2010
 Com cada any, arriben les Jornades de Signatura Electrónica organitzades per CATCert.
Son unes jornades a les que personalment els hi tinc un gran apreci ja que hi he participat diverses vegades com a ponent, i a més, l’any passat ens van atorgar un dels seus prestigiosos premis.
Enguany han volgut donar a les jornades un aire més 2.0, amb comptes a twitter (@jse2010 @CATCert), el corresponent «hashtag» de la jornada (#jse2010) i la web en format «blog» el que segurament farà que augmenti la participació telemàtica.
ALBALIA recolça les jornades, i a més, hi seré present en el que han anomenat Espai «assessorament», en el que s’oferirà l’assessorament d’experts de reconegut prestigi amb cita prèvia.
Us hi esperem!
Próximas charlas y seminarios

Hace días que no informo de las charlas y seminarios en que participo, y aprovecho hoy que estaba revisando la agenda para poner el blog al día al respecto:
- 12/09/2010 – Madrid – eAdministración organizado por ATENEA
- 05/10/2010 – Barcelona – Identidad Digital 2.0 organizado por ATENEA
- 19/10/2010 – Toledo- eAdministración organizado por el Defensor del Pueblo de Castilla-La Mancha.
- 04/11/2010 – Madrid – Esquemas Nacionales de Seguridad e Interoperabilidad organizado por ATENEA
- 22/11/2010 – Madrid – Identidad Digital y Firma Electrónica organizado por el INAP
- 30/11/2010 – Valencia – Digitalización Certificada organizado por ATENEA
Os espero en cualquiera de ellos 😉
Seminario de Identidad Digital 2.0 – Abril 2010 (Madrid)
 Después de diversos seminarios (eAdministración, eFactura, …) en que hemos incluido temas de Identidad Digital, desde Atenea Interactiva se ha decidido hacer una seminario específico, el próximo 14 de abril en Madrid.
Me apetece especialmente este seminario, que compartiré con Julián Inza, al ser uno de los grandes temas a resolver para el desarrollo de la Sociedad de la Información y el Conocimiento; y en el que estoy trabajando e investigando en los últimos tiempos (como puede verse en las entradas de este blog).
En concreto, intentaremos explicar como vemos la inevitable convergencia entre los sistemas de certificación digital (como el DNI electrónico) y las iniciativas internacionales de identidad digital (como OpenID). Para ello hemos puesto en marcha en EADTrust un IdP Testing Service de OpenID que utiliza el DNIe para reforzar el registro.
Ya hay inscritos diversos profesionales expertos en Certificación Digital, DNIe y Gestión de Identidades, por lo que preveo un debate muy interesante y enriquecedor.
Notificaciones electrónicas. Hagámoslo fácil.
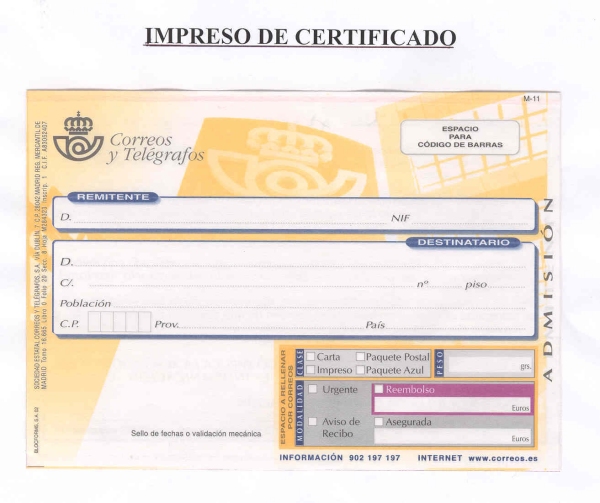
No hay duda que, en el procedimiento administrativo, las notificaciones son uno de los elementos de más alto coste, tanto económico como medioambiental (papel, energía fósil para la entrega, etc …). En un momento en el que una gran mayoría de personas disponemos de acceso a internet y de teléfonos móviles, que las notificaciones sigan siendo en papel a un domicilio donde, demasiadas veces ya no vivimos, no tiene ningún sentido.
En el 2003, participé en el desarrollo del sistema de notificaciones electrónicas impulsado por la FNMT y Doc On Time, al amparo del recién aprobado Real Decreto 209/2003. La posterior aprobación de la Orden PRE/1551/2003 significó, de facto, que el sistema desarrollado por Correos se convirtiera en el sistema “oficial” en el ámbito de la AGE. La realidad, hasta la fecha, es que las notificaciones electrónicas han sido algo testimonial.
A mi entender, tres han sido los motivos del poco uso de las notificaciones electrónicas:
- Primero, no se ha sabido explicar las ventajas para la ciudadanía y dado que, habitualmente recibimos “malas noticias” mediante notificaciones, no nos sentimos motivados a agilizar el trámite. La realidad es que nos interesa recibir las notificaciones, y recibirlas lo antes posible, ya que lo contrario significa que se consideren rechazadas (art 59.4 de la Ley 30/1992)
- Por otra parte, la puesta en marcha de la DEU (Dirección Electrónica Única) generó “de facto” que el sistema oficial fuera el de Correos, impidiendo la libre competencia, y en consecuencia la mejora constante de los posibles sistemas.
- Y finalmente, el requerir más garantías en el sistema electrónico que en el convencional, lo hizo poco funcional y operativo.
La aprobación de la Ley 11/2007 siguió manteniendo dudas sobre los modelos de notificación electrónica. Personalmente, creo que no se debía haber desarrollado una nueva ley, que puede entrar en contradicciones con la Ley 30/1992 de Procedimiento Administrativo, y que al ser del mismo rango, puede generar inseguridad jurídica. Hubiera sido más adecuado reformar la Ley 30/1992 en lo que fuera necesario.
En el caso concreto de las notificaciones, entre ambas leyes se producen contradicciones ya que, según la Ley 30/1992 “Las notificaciones se practicarán por cualquier medio que permita tener constancia de la recepción por el interesado…”, e incluso “Cuando la notificación se practique en el domicilio del interesado, de no hallarse presente éste en el momento de entregarse la notificación podrá hacerse cargo de la misma cualquier persona que se encuentre en el domicilio y haga constar su identidad”.
En cambio, según la Ley 11/2007 “El sistema de notificación permitirá acreditar la fecha y hora en que se produzca la puesta a disposición del interesado del acto objeto de notificación, así como la de acceso a su contenido”. Es decir, el concepto “constancia de la recepción” se convierte en dos: “puesta a disposición” y “acceso al contenido”. Estos conceptos fueron heredados del modelo definido por el Real Decreto 209/2003, entiendo que, para mantener su validez.
Mi sensación, con la aprobación de la Ley 11/2007 es que habíamos avanzado poco, y que seguíamos con un sistema, que en función de su desarrollo reglamentario, podía ser poco operativo y, en consecuencia poco utilizado. En cualquier caso, la Ley 11/2007 introducía algunas cosas que permitían un cierto optimismo:
- Art 27.5: Los requisitos de seguridad e integridad … se establecerán … con criterios de proporcionalidad.
- Art. 27.6: … las AAPP podrán establecer la obligatoriedad de comunicarse con ellas utilizando solo medios electrónicos …
- Art. 28.5: Producirá los efectos propios de la notificación por comparecencia el acceso electrónico por los interesados al contenido …
La reciente aprobación, en el ámbito de la AGE, del Real Decreto 1671/2009, de desarrollo parcial de la Ley 11/2007, supone un cambio de rumbo hacia el camino del uso generalizado de las notificaciones electrónicas. Estable cuatro mecanismos para la práctica de las notificaciones:
- El primero, regulado por el artículo 38, se refiere al modelo clásico (el del Real Decreto 209/2003), pero eliminando el concepto de DEU (es decir, incorporando competencia) y sin requerir específicamente el uso de certificados digitales (“Poseer mecanismos de autenticación para garantizar la exclusividad de su uso y la identidad del usuario”).
- El segundo, regulado por el artículo 39, mediante sistemas de correo electrónico con acuse de recibo. El modelo anterior surgió debido, fundamentalmente, a la poca seguridad del correo electrónico convencional. Si ponemos en marcha sistemas de correo electrónico que ofrezcan dicha seguridad, es suficiente.
- El tercero, regulado por el artículo 40, mediante comparecencia electrónica en la sede del interesado, debidamente identificado. Es decir, la notificación electrónica deja de ser de un modelo de “todo en uno”, y permite separar la “puesta a disposición” (por ejemplo, mediante la publicación en la “carpeta del ciudadano” y en envío de un aviso por correo electrónico, o incluso por SMS) y “el acceso al contenido”, a través de la sede electrónica.
- Y finalmente, establece un mecanismo de extensión, para otros sistemas que puedan aparecer, siempre que cumplan con los requisitos establecidos.
Aplaudo el modelo definido por dicho Real Decreto que, aunque solo afecta a la AGE, debería ser seguido por el resto de AA.PP. Quiero resaltar además un aspecto de la Ordenanza reguladora de la Administración Electrónica del Ayuntamiento de Barcelona, que también puede tomarse como modelo. En su artículo 30.2 dice “En los procedimientos administrativos electrónicos iniciados a instancia de parte, se presumirá la existencia de la aceptación…”.
La conclusión es que la regulación de las notificaciones electrónicas debe facilitar su definitivo despliegue y permitir reducción del uso de recursos y un aumento de la productividad e incluso de la seguridad jurídica de la ciudadanía.
Próximas charlas de eAministración y eFactura
En los próximos días me toca dar algunas charlas. Pongo aquí los enlaces para quien le interese asistir:
- 17 de febrero. Madrid. Seminario de eAdministración, organizado por Atenea Interactiva y compartido con Julián Inza y Fernando Pino, donde aprovecharemos para comentar las novedades del Reglamento de desarrollo de la Ley 11 y los Esquemas Nacionales de Seguridad e Interoperatividad.
- 3 de marzo. Ayuntamiento de Collado Villalba. Seminario de eAdministración.
- 4 de marzo. Barcelona. «Taller formatiu: Com implementar la facturació electrònica a la seva empresa» organizado por PIMEC y compartido con Ivan Basart. Debido al éxito, se han programado más talleres en Barcelona, Tarragona, Sabadell, Manresa y Granollers.
Se están programando más charlas y conferencias que iré puntualmente avisando.
Nos vemos.
Publicada la versió 1.2 dels requisits de signatura de PEPPOL

El WP1 de PEPPOL (Pan-European Public Procurement Online) ha publicat la versió 1.2 del seu document «Requisits per a la utilització de signatures en els processos de contractació pública».
El document està organitzat en quatre parts:
- Antecedents i abast
- Especificacions del pilot de licitació electrònica
- Polítiques de signatura
- Arquitectura i models de confiança
- Especificació de interfície XKMS v2
- Especificació de interfície OASIS DSS
- Classificació de qualitats de eIDs i eSignatures
En un primer cop d’ull en diagonal em sembla en treball excel·lent i que serà un referent per a molts altres àmbits.
Quan l’hagi estudiat en més profunditat miraré de fer-ne un post adient.
¿OpenID en la eAdministración norteamericana?

El pasado 10 de agosto se realizó el Open Government Identity Management Solutions Privacy Workshop, donde responsables TIC del govierno de los EEUU se reunieron con representantes del sector de los prestadores de identidad digital, para hablar de los planes del gobierno de evaluar a las entidades del sector privado de OpenID e InfoCard, y que sus sistemas sean usados para acceder a los servicios de las «sedes electrónicas» de los organismos gubernamentales. Si dichos planes avanzan, en el futuro será posible acceder a dichas sedes electrónicas mediante las credenciales favoritas de los usuarios de OpenID. Google, Microsoft, Facebook u otras cuentas deberán considerarse como nuevos elementos claves en la eAdministración norteamericana.
En general, dichos sistemas de identidad digital se están considerando como mecanismos para procedimientos que no requieran una alta seguridad en la autenticación (NIST level 1). La certificación de los prestadores correrá a cargo de los llamados «Trust Framework Providers» y sus procedimientos están recogidos en el borrador «Trust Framework Provider Adoption Process for Levels of Assurance 1, 2, and non-PKI 3». La OIDF (OpenID Foundation) y la ICF (Information Card Foundation) redactaron conjuntamente un documento previo titulado «Open Trust Frameworks for Open Government» muy clarificador y de recomendable lectura.
Es un modelo similar al utilizado en la normativa europea respecto a los Prestadores de Servicios de Certificación en el ámbito de la firma electrónica, donde en España, ASIMELEC ha creado el Esquema de Certificación de Prestadores de Servicios de Certificación, que preside mi colega y amigo Julián Inza.
El gobierno estadounidense ha creado un programa (ICAM – Federal Identity, Credential, and Access Management) específico donde quiere hacer convivir el modelo federal de PKI con los sistemas de identidad digital del mercado. Los borradores de la ICAM incluyen en su resumen ejecutivo la siguiente declaración de intenciones:
Es objetivo prioritario del gobierno impulsar los recursos de la industria siempre que sea posible. Para apoyar la administración electrónica, la ICAM tiene como objetivo potenciar la industria basada en las credenciales que los ciudadanos ya tienen para otros fines.
Espero sinceramente que los responsables en el desarrollo de la Administración Electrónica española y en el despliegue de la Ley 11/2007 y el proyecto STORK europeo tomen buen ejemplo.

