
Llevo más de 20 años trabajando en identidad digital, la capa que siempre le ha faltado a Internet y que tantos problemas nos ha dado. Antes de fundar Validated ID participé en iniciativas como OpenID, y durante trece años, como cofundador y CEO de la compañía, la identidad digital y la firma electrónica fueron mi trabajo diario, junto a un equipo fantástico con el que conseguimos muchos éxitos. Fuimos pioneros en apostar por el modelo que hoy recoge eIDAS2 (identidad en manos del ciudadano, credenciales verificables y carteras de identidad digital) cuando todavía parecía una idea de locos. Empezamos en 2017 con VIDchain, nuestra solución de cartera de identidad digital, y participamos desde el principio en EBSI, la infraestructura europea de servicios blockchain impulsada por la Comisión y los Estados miembros.
Hoy Validated ID forma parte del grupo Namirial y yo no tengo ninguna vinculación con la compañía. Lo que escribo aquí no tiene más condicionante que mi propia opinión. Llevo años defendiendo que este modelo podía funcionar, y ahora que llega su regulación en España creo que debo aportar lo que he aprendido.
El Ministerio para la Transformación Digital ha sometido a audiencia pública el proyecto de real decreto que regula el ecosistema de la cartera europea de identidad digital en España. Por la tramitación urgente, el plazo ha sido de siete días hábiles. He enviado mis observaciones a título personal (puedes leerlas aquí) y resumo aquí las ideas principales.
Julián Inza ya publicó un análisis muy completo del texto y del derecho comparado (lo puedes leer aquí), con el que coincido en buena parte. No voy a repetirlo. Me centro en dos preguntas que en el fondo son la misma: qué hace falta para que la cartera se use de verdad, y qué hace falta para que su llegada fortalezca el ecosistema de servicios de confianza en España en lugar de debilitarlo.
Lo que ya sabemos: la identidad que funciona es la que se usa a diario
Antes de eIDAS2, Europa ya hizo el experimento. No hablo de cualquier identidad digital (de esas tenemos muchas, como las cuentas de Google o Apple), sino de las identidades “confiables”: las que permiten operaciones de riesgo como abrir una cuenta bancaria, firmar un contrato o hacer un trámite con efectos legales. Las que se convirtieron en algo cotidiano, que la gente usa cada semana para la banca, el comercio y la administración, son las que nacieron con participación del sector privado.
En los países nórdicos, la identidad digital de referencia la proporcionan los bancos o se ha construido conjuntamente entre el Estado y la banca. Funciona porque la gente la usa cada día para entrar en su banco, y desde ahí la utiliza para todo lo demás.
En Italia, SPID se organizó como un sistema con varios proveedores de identidad acreditados por la misma autoridad: empresas privadas y también entidades públicas, como Lepida, la sociedad instrumental de Emilia-Romaña y sus municipios. No es casualidad que varios de los principales prestadores cualificados de servicios de confianza de Europa sean italianos (como Namirial que adquirió Signaturit y Validated ID): durante años el Estado italiano ha creado demanda (firma digital, PEC, factura electrónica, SPID) y ha dejado que la oferta la cubrieran proveedores acreditados. Hoy Italia está evolucionando hacia su cartera nacional, pero su ley prevé expresamente carteras privadas, acreditadas por la AgID, junto a la pública.
Los modelos exclusivamente públicos pueden haber conseguido muchos usuarios, en buena parte por obligación, pero con un uso limitado a las relaciones con la Administración, que para la mayoría de los ciudadanos son ocasionales. Y en el caso de los basados en una tarjeta pública, como nuestro DNIe (el único esquema de identificación español notificado a la UE), el uso real es ínfimo.
La lección es sencilla: el Estado es imprescindible como regulador, como fuente de datos fiables y como generador de demanda. Cuando además pretende ser el único proveedor, el resultado es una herramienta con poco uso (solo el obligatorio) y poca evolución.
Lo que hace el borrador
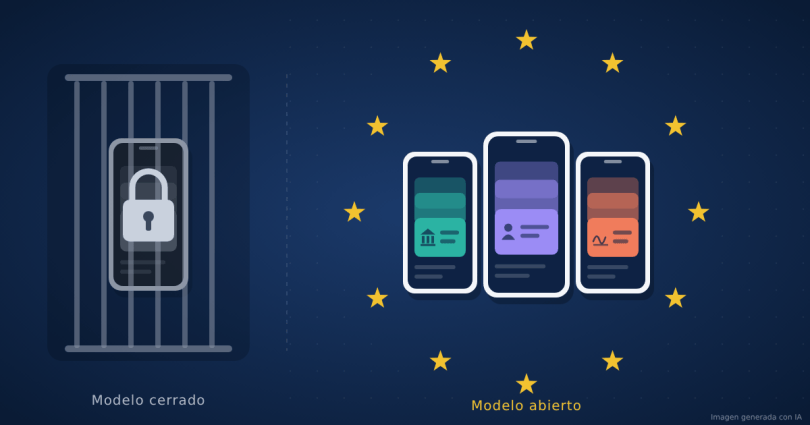
El proyecto es, sobre todo, una norma que designa autoridades. Y, en lo que regula, apuesta por un modelo cerrado:
- Solo regula la cartera “del Estado”, que proporciona la Agencia Estatal de Administración Digital (AEAD). No prevé las otras dos modalidades que define el Reglamento europeo (art. 5 bis.2): carteras proporcionadas por mandato del Estado o reconocidas por él. Es justo lo que Italia y Alemania, por ejemplo, sí contemplan.
- La AEAD es a la vez proveedora de la cartera, quien solicita su certificación y quien gestiona el registro de partes usuarias. Quien proporciona la cartera es también quien controla el acceso de los demás.
- No desarrolla la verificación de atributos frente a fuentes auténticas (art. 45 sexies), sin la cual no habrá un mercado real de declaraciones cualificadas de atributos.
- Exige a los emisores de declaraciones de atributos la conformidad con el esquema de certificación de las carteras, un requisito que el Reglamento no pide.
- No prevé ningún cauce formal de participación del sector. La única audiencia específica es a ENAC.
El resumen es que este proyecto hace muy difícil que en España se desarrolle algo más que la cartera de la Administración.
Hay además un problema de coherencia dentro del propio Estado. En abril de 2025, con el marco europeo de la cartera ya aprobado, el Ministerio del Interior lanzó MiDNI, una aplicación propia para llevar el DNI en el móvil, al margen de la cartera europea. El ciudadano tendrá así dos aplicaciones del Estado para identificarse con el móvil, impulsadas por dos ministerios distintos. Es difícil explicarle cuál debe usar y para qué. El real decreto sería una buena ocasión para ordenar esta convivencia.
Cómo lo resuelve Alemania
Alemania tramita estos días su ley de la cartera, con la votación final prevista en el Bundestag para el 15 de octubre. Es interesante porque, en un país federal y de tradición liberal, es el propio Estado central quien coordina el modelo, y el registro de partes usuarias está centralizado. Pero deja la puerta bien abierta a la participación de otros actores:
- Regula las tres modalidades de provisión, cada una con su procedimiento.
- El reconocimiento de carteras se hace a solicitud del interesado, con requisitos publicados, y solo puede denegarse si no se cumplen.
- Prohíbe expresamente limitar el número de carteras reconocidas.
- Separa funciones: quien emite los datos de identificación (PID) no puede ser el proveedor de la cartera, y el proveedor debe ser técnicamente incapaz de conocer su contenido.
- La supervisión y la certificación recaen en organismos distintos del que proporciona la cartera.
Es decir: el Estado garantiza que habrá una cartera a tiempo, pero no se reserva el mercado.
Lo que he propuesto
No se trata de frenar el real decreto. El plazo europeo es real y España necesita tener al menos una cartera disponible antes del 24 de diciembre. Con la convocatoria de elecciones, el margen es todavía menor: el Gobierno tiene plenas facultades hasta el 29 de noviembre y, a partir de ahí, estará en funciones. Se trata de que el texto no cierre puertas que después costará mucho abrir. En resumen:
- Regular las tres modalidades del art. 5 bis.2, con un procedimiento de reconocimiento reglado, requisitos objetivos y plazos, abierto a cualquier proveedor que cumpla.
- Separar al proveedor de las reglas de acceso: que la certificación pueda solicitarla cualquier proveedor de cartera y que cualquier cartera certificada pueda ser notificada.
- Abrir las fuentes auténticas a los prestadores cualificados, como exige el art. 45 sexies, para que pueda existir un mercado de declaraciones de atributos.
- Eliminar los requisitos que el Reglamento no exige a los emisores de declaraciones de atributos.
- Anclar el PID al documento físico. La inteligencia artificial está haciendo cada vez más fácil suplantar a una persona en una verificación remota, con vídeos y documentos falsos difíciles de detectar. El PID es la base de toda la cartera y no puede depender de una verificación vulnerable. Propongo que pueda emitirse en el momento de expedir o renovar el DNI o el TIE, aprovechando la identificación presencial (como ya se hace con los certificados del DNIe), que la emisión remota se haga a partir del chip del documento y con verificación biométrica, y que la vigencia del PID quede vinculada a la del documento, para que un DNI caducado, perdido o robado no deje viva una identidad digital. Y que el PID pueda emitirse a cualquier cartera certificada, también de otros Estados miembros.
- No cerrar el mercado a prestadores de otros Estados miembros en los certificados de acceso y de registro, y no permitir que el registro de partes usuarias someta a autorización previa los datos que estas solicitan, como ya prohíbe la normativa europea.
- Dar al sector un cauce formal de participación en los desarrollos que el real decreto deja para órdenes ministeriales: registro de partes usuarias, certificados de acceso y catálogo de fuentes auténticas.
Crear las condiciones, no jugar en contra
En España tenemos un sector de servicios de confianza con experiencia, capacidad técnica y presencia europea, con su propia asociación, la Asociación de Prestadores Cualificados de Servicios de Confianza de España (ASEPEC). La cartera puede ser la oportunidad para que el sector crezca y pueda competir en el ámbito europeo, o el momento en que el Estado ocupe el espacio. Y cuando el Estado compite, lo hace con pólvora del rey: con presupuesto público, sin asumir riesgo y fijando él mismo las reglas que deben cumplir los demás. No pido que el Estado proteja a nadie. Pido que cree las condiciones para que el ecosistema se desarrolle y que no juegue en contra.
Si queremos una cartera que la gente use cada día, y no otra herramienta que se abre pocas veces al año (cuando no hay más remedio), el modelo tiene que permitir que bancos, prestadores de servicios de confianza y administraciones de todos los niveles participen en igualdad de condiciones.
Una última cosa. Con el personal de la AEAD hemos compartido años de esfuerzos en lo que podríamos llamar la prehistoria de la cartera de identidad digital, cuando casi nadie creía en ella. Conozco su capacidad y su compromiso, y sé con qué plazos trabajan. Escribo estas observaciones con el mismo espíritu con el que hemos colaborado anteriormente: sumar para que España tenga un modelo de cartera de identidad digital que funcione y un ecosistema del que todos, Administración, empresas y ciudadanos, podamos sentirnos orgullosos.

