Lo que Europa ya aprendió sobre identidad digital y el borrador español olvida

Llevo más de 20 años trabajando en identidad digital, la capa que siempre le ha faltado a Internet y que tantos problemas nos ha dado. Antes de fundar Validated ID participé en iniciativas como OpenID, y durante trece años, como cofundador y CEO de la compañía, la identidad digital y la firma electrónica fueron mi trabajo diario, junto a un equipo fantástico con el que conseguimos muchos éxitos. Fuimos pioneros en apostar por el modelo que hoy recoge eIDAS2 (identidad en manos del ciudadano, credenciales verificables y carteras de identidad digital) cuando todavía parecía una idea de locos. Empezamos en 2017 con VIDchain, nuestra solución de cartera de identidad digital, y participamos desde el principio en EBSI, la infraestructura europea de servicios blockchain impulsada por la Comisión y los Estados miembros.

Hoy Validated ID forma parte del grupo Namirial y yo no tengo ninguna vinculación con la compañía. Lo que escribo aquí no tiene más condicionante que mi propia opinión. Llevo años defendiendo que este modelo podía funcionar, y ahora que llega su regulación en España creo que debo aportar lo que he aprendido.

El Ministerio para la Transformación Digital ha sometido a audiencia pública el proyecto de real decreto que regula el ecosistema de la cartera europea de identidad digital en España. Por la tramitación urgente, el plazo ha sido de siete días hábiles. He enviado mis observaciones a título personal (puedes leerlas aquí) y resumo aquí las ideas principales.

Julián Inza ya publicó un análisis muy completo del texto y del derecho comparado (lo puedes leer aquí), con el que coincido en buena parte. No voy a repetirlo. Me centro en dos preguntas que en el fondo son la misma: qué hace falta para que la cartera se use de verdad, y qué hace falta para que su llegada fortalezca el ecosistema de servicios de confianza en España en lugar de debilitarlo.

Lo que ya sabemos: la identidad que funciona es la que se usa a diario

Antes de eIDAS2, Europa ya hizo el experimento. No hablo de cualquier identidad digital (de esas tenemos muchas, como las cuentas de Google o Apple), sino de las identidades “confiables”: las que permiten operaciones de riesgo como abrir una cuenta bancaria, firmar un contrato o hacer un trámite con efectos legales. Las que se convirtieron en algo cotidiano, que la gente usa cada semana para la banca, el comercio y la administración, son las que nacieron con participación del sector privado.

En los países nórdicos, la identidad digital de referencia la proporcionan los bancos o se ha construido conjuntamente entre el Estado y la banca. Funciona porque la gente la usa cada día para entrar en su banco, y desde ahí la utiliza para todo lo demás.

En Italia, SPID se organizó como un sistema con varios proveedores de identidad acreditados por la misma autoridad: empresas privadas y también entidades públicas, como Lepida, la sociedad instrumental de Emilia-Romaña y sus municipios. No es casualidad que varios de los principales prestadores cualificados de servicios de confianza de Europa sean italianos (como Namirial que adquirió Signaturit y Validated ID): durante años el Estado italiano ha creado demanda (firma digital, PEC, factura electrónica, SPID) y ha dejado que la oferta la cubrieran proveedores acreditados. Hoy Italia está evolucionando hacia su cartera nacional, pero su ley prevé expresamente carteras privadas, acreditadas por la AgID, junto a la pública.

Los modelos exclusivamente públicos pueden haber conseguido muchos usuarios, en buena parte por obligación, pero con un uso limitado a las relaciones con la Administración, que para la mayoría de los ciudadanos son ocasionales. Y en el caso de los basados en una tarjeta pública, como nuestro DNIe (el único esquema de identificación español notificado a la UE), el uso real es ínfimo.

La lección es sencilla: el Estado es imprescindible como regulador, como fuente de datos fiables y como generador de demanda. Cuando además pretende ser el único proveedor, el resultado es una herramienta con poco uso (solo el obligatorio) y poca evolución.

Lo que hace el borrador

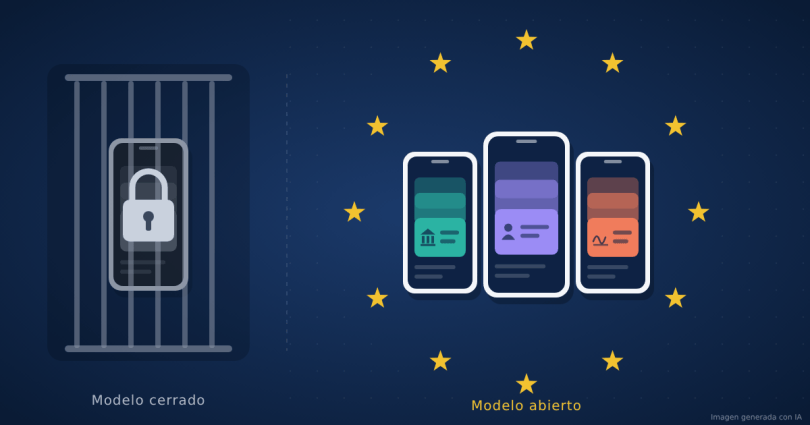
El proyecto es, sobre todo, una norma que designa autoridades. Y, en lo que regula, apuesta por un modelo cerrado:

  • Solo regula la cartera “del Estado”, que proporciona la Agencia Estatal de Administración Digital (AEAD). No prevé las otras dos modalidades que define el Reglamento europeo (art. 5 bis.2): carteras proporcionadas por mandato del Estado o reconocidas por él. Es justo lo que Italia y Alemania, por ejemplo, sí contemplan.
  • La AEAD es a la vez proveedora de la cartera, quien solicita su certificación y quien gestiona el registro de partes usuarias. Quien proporciona la cartera es también quien controla el acceso de los demás.
  • No desarrolla la verificación de atributos frente a fuentes auténticas (art. 45 sexies), sin la cual no habrá un mercado real de declaraciones cualificadas de atributos.
  • Exige a los emisores de declaraciones de atributos la conformidad con el esquema de certificación de las carteras, un requisito que el Reglamento no pide.
  • No prevé ningún cauce formal de participación del sector. La única audiencia específica es a ENAC.

El resumen es que este proyecto hace muy difícil que en España se desarrolle algo más que la cartera de la Administración.

Hay además un problema de coherencia dentro del propio Estado. En abril de 2025, con el marco europeo de la cartera ya aprobado, el Ministerio del Interior lanzó MiDNI, una aplicación propia para llevar el DNI en el móvil, al margen de la cartera europea. El ciudadano tendrá así dos aplicaciones del Estado para identificarse con el móvil, impulsadas por dos ministerios distintos. Es difícil explicarle cuál debe usar y para qué. El real decreto sería una buena ocasión para ordenar esta convivencia.

Cómo lo resuelve Alemania

Alemania tramita estos días su ley de la cartera, con la votación final prevista en el Bundestag para el 15 de octubre. Es interesante porque, en un país federal y de tradición liberal, es el propio Estado central quien coordina el modelo, y el registro de partes usuarias está centralizado. Pero deja la puerta bien abierta a la participación de otros actores:

  • Regula las tres modalidades de provisión, cada una con su procedimiento.
  • El reconocimiento de carteras se hace a solicitud del interesado, con requisitos publicados, y solo puede denegarse si no se cumplen.
  • Prohíbe expresamente limitar el número de carteras reconocidas.
  • Separa funciones: quien emite los datos de identificación (PID) no puede ser el proveedor de la cartera, y el proveedor debe ser técnicamente incapaz de conocer su contenido.
  • La supervisión y la certificación recaen en organismos distintos del que proporciona la cartera.

Es decir: el Estado garantiza que habrá una cartera a tiempo, pero no se reserva el mercado.

Lo que he propuesto

No se trata de frenar el real decreto. El plazo europeo es real y España necesita tener al menos una cartera disponible antes del 24 de diciembre. Con la convocatoria de elecciones, el margen es todavía menor: el Gobierno tiene plenas facultades hasta el 29 de noviembre y, a partir de ahí, estará en funciones. Se trata de que el texto no cierre puertas que después costará mucho abrir. En resumen:

  1. Regular las tres modalidades del art. 5 bis.2, con un procedimiento de reconocimiento reglado, requisitos objetivos y plazos, abierto a cualquier proveedor que cumpla.
  2. Separar al proveedor de las reglas de acceso: que la certificación pueda solicitarla cualquier proveedor de cartera y que cualquier cartera certificada pueda ser notificada.
  3. Abrir las fuentes auténticas a los prestadores cualificados, como exige el art. 45 sexies, para que pueda existir un mercado de declaraciones de atributos.
  4. Eliminar los requisitos que el Reglamento no exige a los emisores de declaraciones de atributos.
  5. Anclar el PID al documento físico. La inteligencia artificial está haciendo cada vez más fácil suplantar a una persona en una verificación remota, con vídeos y documentos falsos difíciles de detectar. El PID es la base de toda la cartera y no puede depender de una verificación vulnerable. Propongo que pueda emitirse en el momento de expedir o renovar el DNI o el TIE, aprovechando la identificación presencial (como ya se hace con los certificados del DNIe), que la emisión remota se haga a partir del chip del documento y con verificación biométrica, y que la vigencia del PID quede vinculada a la del documento, para que un DNI caducado, perdido o robado no deje viva una identidad digital. Y que el PID pueda emitirse a cualquier cartera certificada, también de otros Estados miembros.
  6. No cerrar el mercado a prestadores de otros Estados miembros en los certificados de acceso y de registro, y no permitir que el registro de partes usuarias someta a autorización previa los datos que estas solicitan, como ya prohíbe la normativa europea.
  7. Dar al sector un cauce formal de participación en los desarrollos que el real decreto deja para órdenes ministeriales: registro de partes usuarias, certificados de acceso y catálogo de fuentes auténticas.

Crear las condiciones, no jugar en contra

En España tenemos un sector de servicios de confianza con experiencia, capacidad técnica y presencia europea, con su propia asociación, la Asociación de Prestadores Cualificados de Servicios de Confianza de España (ASEPEC). La cartera puede ser la oportunidad para que el sector crezca y pueda competir en el ámbito europeo, o el momento en que el Estado ocupe el espacio. Y cuando el Estado compite, lo hace con pólvora del rey: con presupuesto público, sin asumir riesgo y fijando él mismo las reglas que deben cumplir los demás. No pido que el Estado proteja a nadie. Pido que cree las condiciones para que el ecosistema se desarrolle y que no juegue en contra.

Si queremos una cartera que la gente use cada día, y no otra herramienta que se abre pocas veces al año (cuando no hay más remedio), el modelo tiene que permitir que bancos, prestadores de servicios de confianza y administraciones de todos los niveles participen en igualdad de condiciones.

Una última cosa. Con el personal de la AEAD hemos compartido años de esfuerzos en lo que podríamos llamar la prehistoria de la cartera de identidad digital, cuando casi nadie creía en ella. Conozco su capacidad y su compromiso, y sé con qué plazos trabajan. Escribo estas observaciones con el mismo espíritu con el que hemos colaborado anteriormente: sumar para que España tenga un modelo de cartera de identidad digital que funcione y un ecosistema del que todos, Administración, empresas y ciudadanos, podamos sentirnos orgullosos.

Nou impuls a la eAdministració catalana amb «sistemes alternatius al certificat digital»

El Govern de la Generalitat, a la reunió d’ahir, va decidir donar un nou impuls a l’Administració Electrònica, i preveu un estalvi d’uns 1.000 milions d’euros amb una inversió de tres.

Sens dubte cal felicitar-se de la iniciativa, però hi ha un tema que segur que portarà debat. Quan parla dels «sistemes alternatius al certificat digital». Transcric:

Alternatives als certificats digitals: Obrir el món de la signatura digital als ciutadans i les empreses, oferint-los sistemes alternatius al certificat digital, amb menys requeriments. Aquests sistemes, si bé no són vàlids per a tots els casos, sí que ho són per a la majoria de tràmits que actualment es duen a terme amb l’Administració. Amb aquesta actuació es preveu incrementar significativament l’ús de l’administració electrònica per part de col·lectius poc familiaritzats amb les tecnologies de la informació.

He de reconèixer que tinc un sentiment contradictori amb aquest acord en funció de com finalment es desenvolupi.

Soc dels que he defensat (i defenso) que els certificats digitals no són un bon sistema d’autenticació. Tenen diversos problemes d’usabilitat que ha portat a que els usuaris no en facin ús. És per això que fa anys que participo en iniciatives com OpenID i segueixo força d’aprop les iniciatives nordamericanes de la ICAM i del NSTIC. Es a dir, crec que la identidad digital no passa (o no passa només) pels certificats digitals, tot i que aquests ens poden ajudar a donar seguretat a d’altres identitats que avui utilitzem diàriament (google, microsoft live, facebook, twitter …)

Ara bé, que els certificats digitals no siguin un bon sistema d’autenticació no significa que no siguin adequats per a la signatura. No és el mateix autenticació que signatura. Els models basats en criptografia asimètrica s’han demostrat els més eficaços per a garantir la seguretat jurídica dels documents signats. Cal facilitar-los i fer camins més usables (en això hi ha força gent que estem treballant i avui tenim solucions adequades) però el «joc dels barquets» (les targetes de coordenades de la banca electrònica) no pot ser una alternativa.

Conclusió: Espero que es separi clarament l’autenticació de la signatura i, que a l’autenticació ens apropem a les tendències internacionals d’identitat digital sense renunciar a sistemes que facin us de models PKI per a la signatura electrònica.

Menos del 1% de los avales a @partit_pirata han sido electrónicos

Es cierto que se empezaron a recoger avales electrónicos cuando ya se llevaban más de la mitad de los avales necesarios en papel.

Es cierto que no estuvieron claras las condiciones técnicas, y en consecuencia, las aplicaciones para recoger avales electrónicos hasta bien avanzada la recogida de avales.

Es cierto que las empresas y entidades que desarrollaron las soluciones hicieron un sobreesfuerzo para conseguir recoger avales electrónicos (muchas gracias a todos).

Pero la cruda realidad es que, de los más de 9.000 avales recogidos por Pirates de Catalunya, solo 64 fueron
electrónicos. El 0,71%.
Estoy convencido que PIRATA.cat es quien más avales electrónicos ha recogido en toda España.

Teniendo en cuenta que @partit_pirata tiene más de 3.000 followers o hay más de 8.000 «fans» en facebook, y que el «target» pirata es muy tecnológico, se puede decir claramente que el sistema de avales electrónicos es un fracaso. La experiencia de usuario y la accesibilidad de la firma electrónica siguen siendo un freno.

Agradecer, enormemente, a las 64 valientes personas (varias desde el extranjero) que optaron por el aval electrónico.  

Algunos datos estadísticos más. Sobre que soluciones se utilizaron y sobre que certificados.


Si presentes «la renda» per internet, també pots avalar @partit_pirata #avalspirates

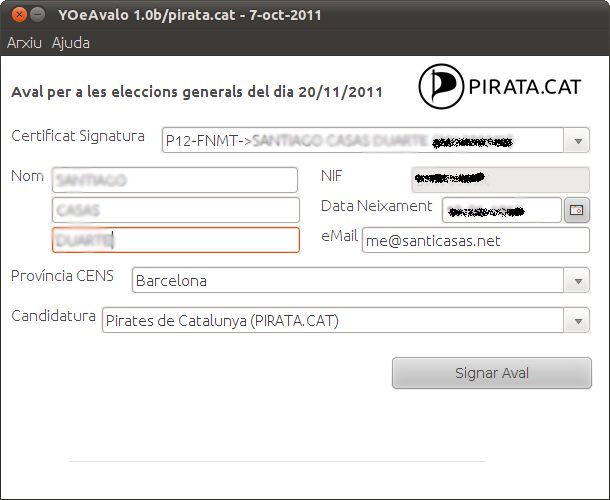
YOeAvalo

Com us deia al post anterior, Pirates de Catalunya està recollint avals per a poder ser present a les properes eleccions. Aquests avals es poden recollir amb signatura electrònica.

Es a dir, que si ets capaç de presentar la «declaració de renda» per Internet utilitzant certificats digitals (idCat, FNMT, DNIe …), pots avalar-nos electrònicament.

Per a això, he desenvolupat una petita aplicació en Java que permet recollir els avals. Podeu accedir-hi a través de http://sntc.eu/pirata/

Si us plau, qualsevol incidència que detecteu amb l’aplicació, me la podeu fer arribar com a comentaris a aquest post.

M’ha encantat que, a més, molts amics del sector de la signatura electrònica també estan oferint solucions per a recollir avals amb signatura electrònica.

Moltes gràcies a iSigma, ViaFirma, Xolido i Tractis. Heu demostrat que el negoci i la competència no estan renyits amb la col·laboració.

…. i …. feu còrrer la veu 😉

PD: Pels analògics, recordeu de recollir les signatures en paper segons aquestes instruccions.

Ajudeu-nos, al @partit_pirata, a recollir avals per a poder presentar-nos a les eleccions #joavalo (Plis RT)

Logo PIRATA.CAT

Novetat! Ja es poden recollir avals amb signatura electrònica! Clickeu a http://sntc.eu/pirata/

Com molt sabeu, a partir d’aquestes eleccions, els partits sense representació parlamentaria han d’aconseguir un 0,1% del cens de avaladors per a poder presentar candidatura. Per aquest motiu, Pirates de Catalunya va engegar la iniciativa JoAvalo.

Ara ja estem en plena campanya de recollida d’avals, i necessitem que totes aquelles persones que creguin que és sa per a la democràcia que PIRATA.CAT sigui present a les eleccions (no vol dir que desprès ens votin) en donin un cop de mà.

Més informació a http://pirata.cat/bloc/?p=2182, i també hi ha unes FAQs a http://pirata.cat/bloc/?p=2249

El full per a recollir signatures manuscrites el podeu descarregar des de http://pirata.cat/avalsPirates.pdf. A l’enllaç anterior podeu veure que fer quan tingueu els fulls emplenats.

Caldria recollir les signatures abans del 15 d’octubre, o sigui, que hi ha pressa.


Temps de Canvis (i III). El canvi professional.

Porto més de 10 anys treballant en temes de PKI, de seguretat jurídica de les TIC, de signatura electrònica i de les seves aplicacions (com la factura electrònica). Pràcticament el 40% de la meva carrera professional.

Vaig començar a tocar aquests temes a IBERNET Telemàtica, vaig aprofundir a Doc On Time i a ANCERT, i als darrers quatre anys he estat desenvolupant aquest negoci al Grup Interactiva (ALBALIA, Atenea i EADTrust).

Crec que en general, en aquest sector hem estat massa «fundis», el que ha provocat que els usuaris no estiguin fent ús de les solucions que em posat al seu abast i que ofereixen «tanta» seguretat jurídica. El desenvolupament de les xarxes socials i, l’impacte que te sobre els conceptes d’identitat digital fa que calgui repensar moltes coses i definir nous models.

En això estic. Deixo de formar part «orgànicament» del Grup Interactiva (tot i que seguiré col·laborant com a consultor extern) i arrenco un nou camí com a «freelance» que em permetrà col·laboracions més flexibles amb diverses entitats (pel moment amb ALBALIA, PIMEC, Red.es, NJOI.it …) , i anar construint models i solucions de seguretat jurídica a les TIC pels anys que venen.

Agrair a totes les persones amb que col·laborat a aquesta etapa a ALBALIA Interactiva, especialment al Julián, el Fernando, la Maria Luisa i l’Iván, pel molt que he aprés d’ells. També als clients, col·laboradors i amics. Se segur que amb tots seguirem fent coses plegats en el futur.

Propuestas de mejora democrática para #consensodeminimos #15m #acampadatrs

Para no perderlos, transcribo (y amplío) como puntos en el blog los «tuits» publicados hoy al respecto de la mejora democrática:

  • Es más importante la democracia directa (ILPs, referendums, eVoto) que la reforma de la ley electoral.
  • La circunscripción única no tendrá consenso, como mucho autonómica. Con circunscripciones grandes la Ley de Hondt no tiene problemas de proporcionalidad.
  • Eliminar % mínimo para entrar. No es excusa que se «radicalice» el parlamento. Democracia es asumir que todos tienen los mismos derechos políticos, incluso nuestro mayor enemigo.
  • Firma electrónica (DNIe y otros) en las ILPs y obligación de referendum si no se aprueba en parlamento/pleno. Eliminar las limitaciones de las ILPs. ¿Por que pude legislar más el parlamento que el pueblo?
  • Funcionamiento democrático de los partidos. Obligación de voto secreto para confeccionar las listas.
Aprovechando la movilización que han supuesto las acampadas, el propio #consensodeminimos se podría tramitar como una ILP.
Nota: ILP – Iniciativa Legislativa Popular (Art. 87.3 de la Constitución)

Proper curs a Barcelona sobre signatura electrónica centralitzada en servidor

El proper 31 de maig, i organitzat per Atenea Interactiva, impartiré conjuntament amb el Fernando Pino (@fpinosola) el curs sobre serveis centralitzats de signatura. És la evolució del curs que vàrem fer a Madrid i que tant bona acollida va tenir.

El programa del curs, que és bonificable per la Fundació Tripartita:

  1. SOA – Service-oriented architecture
    • Introducció i conceptes SOA
    • El model de referència SOA
    • Implementacions SOA (SOAP i REST)
    • … «as a Service». El(s) Núvol(s), privats i públics
  2. Compliment d’obligacions amb SOA
    • Sector Privat: la Interlocució Telemàtica de la Llei 56/2007 amb SOA
    • Sector públic: l’Administració Electrònica de la Llei 11/2007 amb SOA
  3. Conceptes de Signatura Electrònica i PKI
    • Conceptes criptogràfics
    • La signatura digital
    • Els Certificats Digitals
    • La legalitat de la Signatura Electrònica
  4. PKI – Serveis Avançats
    • Timestamping – Segells de Temps
    • Validesa de Certificats
    • Signatures «bàsiques» i signatures «complertes»
    • Signatures «remotes»
  5. La signatura digital com a element d’arquitectura
    • Introducció. El canvi de paradigma
    • Gestió segura de claus. Dispositius maquinari criptogràfics
    • PKIs Internes
    • Els serveis de signatura digital
    • L’estàndard DSS
    • La Firma asíncrona (portasignatures)
  6. Formats i estàndards de signatura
    • Tipus de signatura «legals».
    • Formats bàsics
    • Signatures vàlides al llarg del temps.
    • Formats AdES: XAdES, CAdES i PADES.
    • Polítiques de signatura.
  7. Signatura electrònica a les administracions públiques
    • La signatura electrònica a la Llei 11/2007, l’ENI i el ENS. Norma CCN-STIC-807.
    • Processos de signatura automatitzats. Segell d’òrgan i CSV.
    • Serveis de signatura i validació disponibles per a Administracions Públiques.
    • Polítiques de signatura a les AAPP. Descripció i disseny.
    • Interoperabilitat. TSLs. Projecte Stork.
  8. Identidad Digital
    • La Identitat Digital a Internet. Identitat 2.0.
    • Els sistemes de federació d’identitats.
    • Els sistemes «forts» d’autenticació.

Sereu benvinguts!

Entrevistas en Confianza en la Red (Radio Líder)

(Actualizada la última entrevista sobre InvoiceX)

Todas las mañanas en Radio Líder (grupo Punto Radio), Ana Valiño, entrevista a un especialista sobre algún tema relacionado con la Confianza en la Red.

Hasta la fecha me ha entrevistado en cinco ocasiones:
21/12/2010 – Identidad Digital

30/03/2011 – OpenID

El Grupo Interactiva (EADTrust, Albalia y Atenea) colaboramos con el programa Confianza en la Red, y mantenemos un blog con las distintas entrevistas.